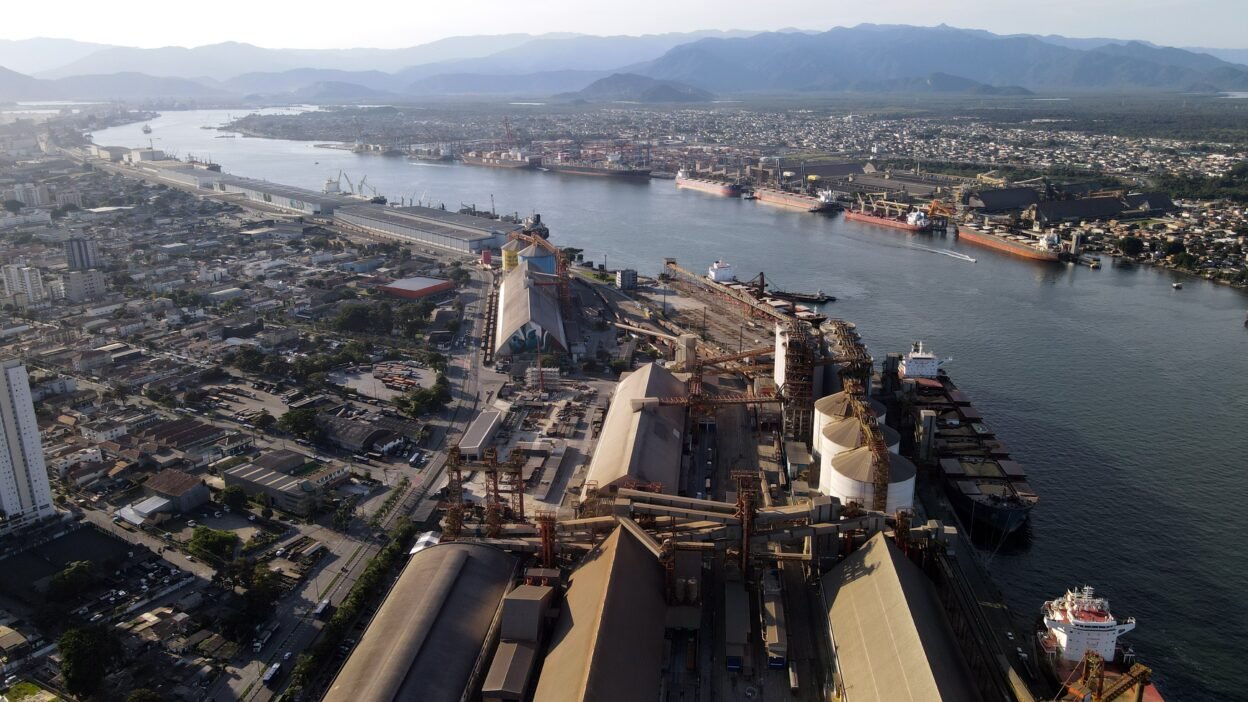
Se você achava que ciberataques afetavam apenas computadores e redes sociais, pense de novo. O Porto de Santos, considerado o maior e mais importante complexo portuário da América Latina, teve que literalmente fechar o cerco e reforçar a segurança física após sofrer uma invasão cibernética misteriosa no início de novembro.
A medida drástica foi adotada pela Autoridade Portuária de Santos (APS) seguindo ordens diretas da Comissão Estadual de Segurança Pública nos Portos (Cesportos-SP). A ideia é garantir que a pane nos sistemas digitais não vire uma brecha para problemas na vida real.
Segurança redobrada: o que muda na prática no Porto de Santos?
Esqueça a rotina comum de entrada e saída. Com os sistemas digitais ainda passando por um processo de recuperação após o bote dos hackers, o esquema nos portões do cais ficou muito mais rigoroso. A fiscalização agora é no estilo “pente-fino” para blindar a área contra qualquer tipo de vulnerabilidade.
Principais mudanças no acesso ao cais:
- Guarda Portuária em peso: Viaturas extras e agentes reforçando a vigilância em todos os pontos de acesso.
- Revistas rigorosas: Mochilas, bolsas e veículos agora passam por inspeções muito mais detalhadas.
- Justificativa profissional: Para entrar em áreas restritas, agora é preciso enviar um e-mail justificando a visita, que é validado na hora pelos guardas.
- Controle analógico (à moda antiga): Com os sistemas fora do ar, entradas e saídas estão sendo registradas manualmente. Credenciamentos novos foram suspensos temporariamente.
Ataque hacker, queda de luz e sistemas instáveis
Toda essa reviravolta começou na sexta-feira, 6 de novembro, após uma queda de energia que serviu de pano de fundo para a invasão cibernética. Até agora, a boa notícia é que a APS garantiu que não houve vazamento de dados confidenciais, embora o caso já esteja sendo investigado de perto pela Polícia Federal (PF).
Enquanto a equipe de TI corre contra o tempo para restabelecer sistemas críticos — como o SAP e o SDD, que voltaram apenas de forma parcial —, mais de 30 outras ferramentas continuam rodando em planos alternativos. Para dar conta do recado, a APS até convocou uma reunião com cerca de 60 representantes de terminais portuários para uma força-tarefa de recuperação de dados.
Até o momento, a gestão portuária reforça que nenhum incidente de segurança pública foi registrado na região desde o ataque, provando que a tranca física está segurando as pontas enquanto o digital se reestrutura.
E você, acha que a nossa infraestrutura crítica está preparada para essa onda de ataques virtuais? Deixe sua opinião nos comentários e participe do debate!